
В это воскресенье с утра спускаюсь к машине, открываю - хоба! - на сиденье лежит жёлтая зажигалка. Не моя. Сажусь. Осматриваюсь, всё ли в салоне на месте. На месте всё и даже чуть больше. На пассажирском сиденье лежит телефон. Я офигел.
Телефон не самый плохой, 17000 на яндекс-маркете. Но заблокирован отпечатком и графическим ключом. То есть, можно или всё стереть через принудительный сброс до заводских настроек и пользоваться, как новым аппаратом или попробовать поискать владельца. Решил поискать, чтоб отдать телефон и узнать, что же он делал в моей машине. Для этого достал симку, воткнул в свой смарт. По смс и пуш-увеломлениям зашёл в тинькофф, сбер, яндекс-почту, маркет, такси, озон. Узнал фамилию владельца, посмотрел его адреса, банковские карты, кредиты, поездки и покупки за два года. Судя по ним, у человека есть жена, ребёнок, киа-рио и кошка. Кошке три дня назад на озоне купили когтеточку. В почте нашёл кучу сканов паспорта, кредитные договора, страховки и данные для входа ещё на куче сервисов, куда ползать было лень.
Наконец-то дождался звонка от хозяина телефона. Поговорили...
Что оказалось. Поздно ночью, с дня рождения сестры шёл бухой мужик. Очень бухой. Замёрз, сел телефон и он искал, где можно его зарядить, чтобы вызвать такси. Дёргался во все машины на стоянке у дома. Странно, что именно в эту ночь моя машина оказалась не заперта и не на сигнализации, так как я забыл её закрыть, нажав в кармане не ту кнопку брелка. Мужик открыл машину, сел, нашёл провод, поставил на зарядку свой телефон. Посидел, чуток согрелся. Вызвал такси. Такси приехало. Он вышел, захлопнул дверцу и уехал. Но уже без телефона. Днем протрезвел, осознал, что ничего из вышеперечисленного не помнит, обнаружил отсутствие телефона и не веря в удачу позвонил на свой номер.
Мы договорились встретиться с ним у моего дома, он приехал через час, привёз ноль семь Джекдэниелса и коробку конфет. То, что он что-то везёт, я узнал по смс-ке, так как он в КБ расплатился картой)))
К чему это, всё. Если ты потёряешь свой телефон и у тебя на симке нет пинкода, а у тебя скорее всего его нет, то блокировка экрана и отпечаток тебя не спасут. Переставят симку в любой смартфон, войдут во все сервисы, во все банковские приложения и спиздят или удалят всё, что можно и что нельзя.
Я, конечно, и раньше про это слышал, но относился как-то несерьёзно. А сегодня узнал у оператора все коды от своей основной симкарты, которые выбросил сразу после покупки, в настройках телефона нашел "блокировка sim" и введя пинкод включил эту функцию. 5 минут и всё в безопасности. Ну, почти.
Теперь, даже если потеряю телефон, втыкать симку в другой аппарат бесполезно, так как нужно будет ввести пинкод. Три ошибки и симка блокируется насовсем, а восстановить её можно будет только у оператора с предъявлением всех документов. Самое смешное, что защита симки пинкодом существовала всегда, вот только по умолчанию она выключена и нужно активировать её самостоятельно, о чем не знает большинство абонентов, надеясь, что шифрование, отпечаток, фэйс айди и графический ключ надёжно охраняют их данные. Угу, щас!
Кстати, сегодня, 24 октября у владельца телефона днюха - 40 лет. Мне на его почту с утра начали сыпаться поздравления от банков и прочих озонов, пришлось разлогиниться.)) Вячеслав, если ты это читаешь - поздравляю с юбилеем, и с попаданием на пикабу.
Недавно я получил по электронной почте уведомление о входе в мой личный кабинет Госуслуг.
Удивился, поскольку не входил. Удивился еще больше вспомнив, что у меня настроена двухфакторная аутентификация, а смс с кодом в этот раз не приходило.
Попытался авторизоваться — не получилось. Мой пароль был изменен злоумышленником.
С помощью процедуры восстановления пароля вернул себе доступ к личному кабинету.
Стал разбираться. Открыл в профиле раздел «Безопасность / Действия в системе». Там увидел запись о «восстановлении пароля в результате личного обращения». После которой обнаружил записи об успешной авторизации неизвестных лиц.
Обнаружил также, что двухфакторная аутентификация была просто выключена в процессе этого «восстановления пароля в результате личного обращения». Без каких-либо уведомлений-оповещений.
Обратился в техподдержку Госуслуг. Началась долгая переписка. Техподдержка очень не хотела разбираться с проблемой и несколько раз пыталась закрыть мое обращение. Проявил настойчивость и заставил работать. В результате они нашли злоумышленника. Им оказался работник клиентской службы провинциального отделения ПФ РФ.
Потом мне звонил руководитель этого отделения и уговаривал меня написать заявление, будто бы я сам обратился к ним для восстановления пароля. Объяснял это тем, что злоумышленник — очень ценный сотрудник, и они очень хотят спустить эту историю на тормозах. Вежливо послал его по известному адресу.
Однако мои наивные надежды, что сотрудники Госуслуг инициируют служебное расследование и накажут злоумышленника быстро разбились о суровую реальность глубокого пофигизма этих самых сотрудников. Видимо, они не посчитали этот инцидент заслуживающим внимания.
Мотивацию злоумышленника предполагаю, но не уверен.
В сухом остатке имеем следующее:
Сотрудник провинциальной клиентской службы может запросто сбросить ваш пароль одновременно выключив двухфакторную аутентификацию. Потом спокойно авторизоваться в вашем ЛК и сделать все, что ему нужно. И, главное, ему потом за это ничего не будет, если он дружит со своим начальством.
Интересно, сколько стоит сегодня на рынке предоставление доступа к чужим учетным записям через ЕСИА по описанному выше алгоритму…
Относительно недавно РЖД начали делать составы с двухэтажными вагонами. В них присутствует WI-FI с доступом в интернет, но не всегда) В одну поезду интернет прекрасно (на сколько это возможно в лесах и полях) работал, а в другую - нет. Мне стало скучно и я решил немного полазить по этой сети.
Начал с просмотра свойств сети и обнаружил, что IP-адрес роутера не обычный. Он начинается не с 192.168, а с 10.7. Я не удержался и перешёл по этому адресу, что подсказал мне мой телефон.
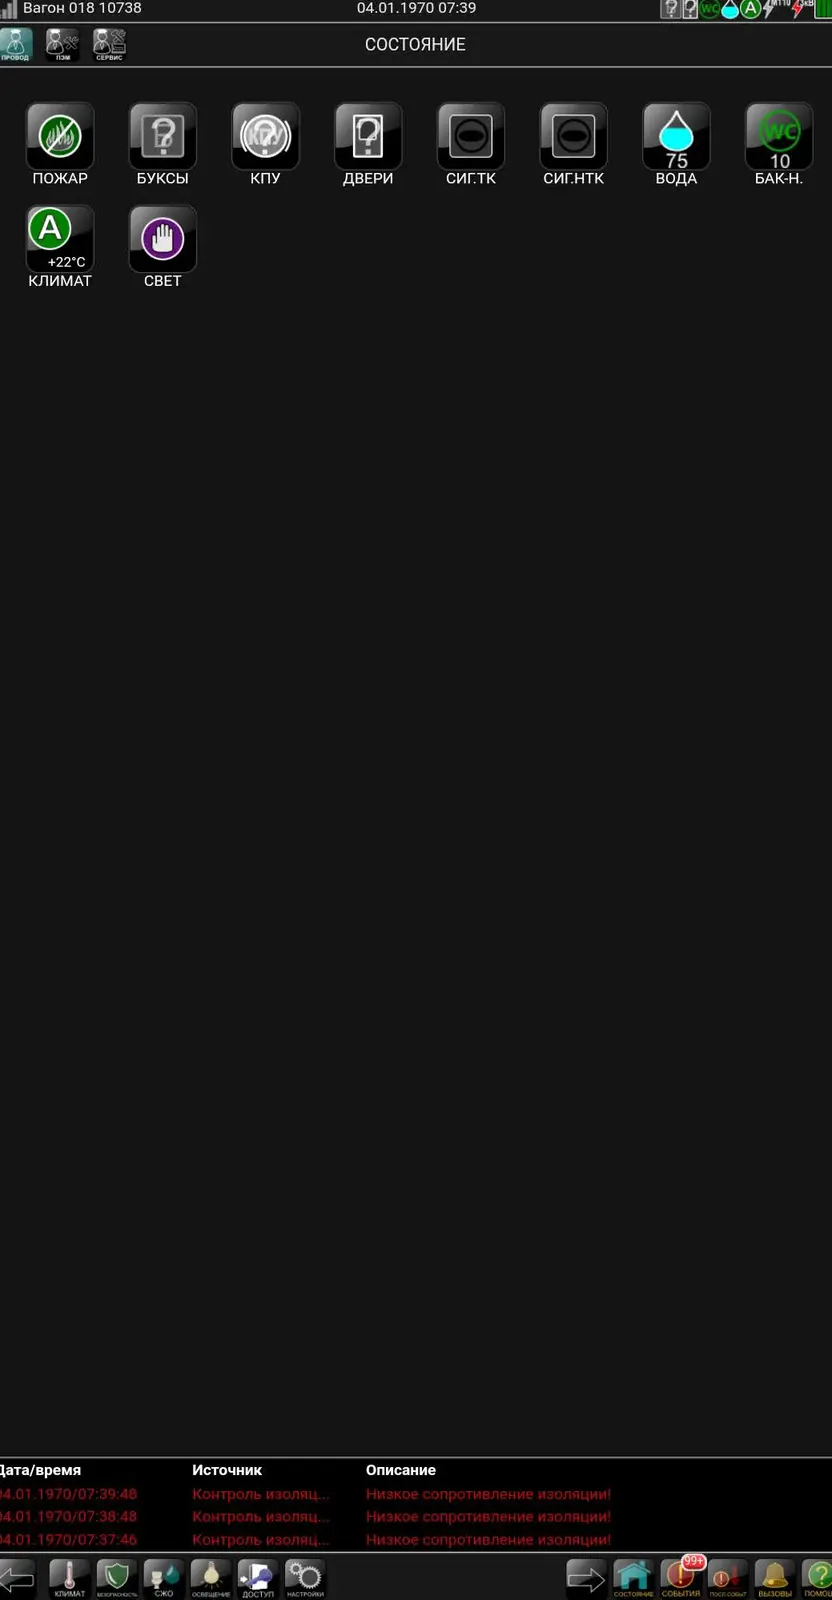
Вау, я обнаружил панель управления вагоном, но меня смутил не только такой лёгкий доступ, но и номер вагона, он почему-то несопадал с моим 8-ым, а так же 1970-ый год.
Но не всё так плохо. Тут есть несколько уровней доступа. По стандарту это - "Проводник", для него не требуется пароль.
Копаясь дальше обнаружил документацию к этой панели
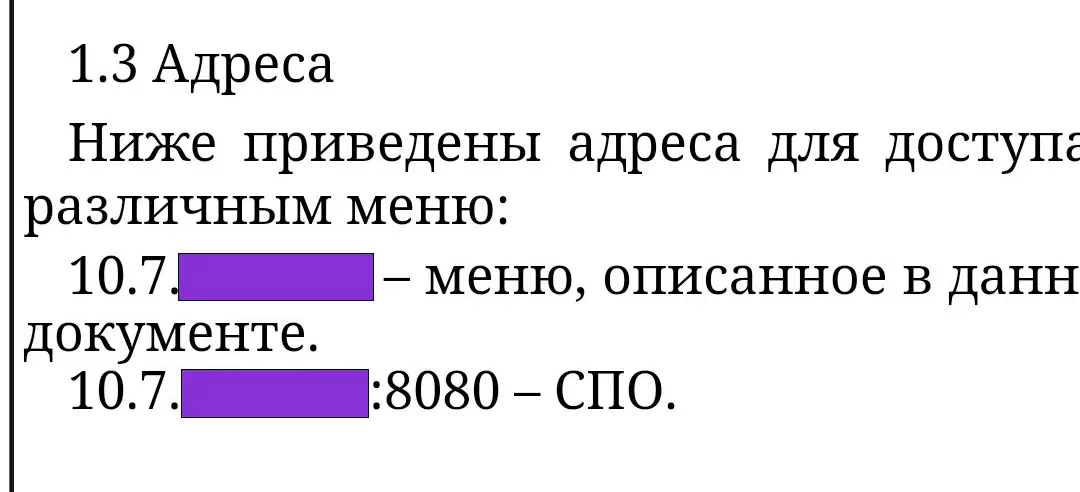
Прикольно, тут указан адрес ещё одной панели, ну что, погнали теперь туда!
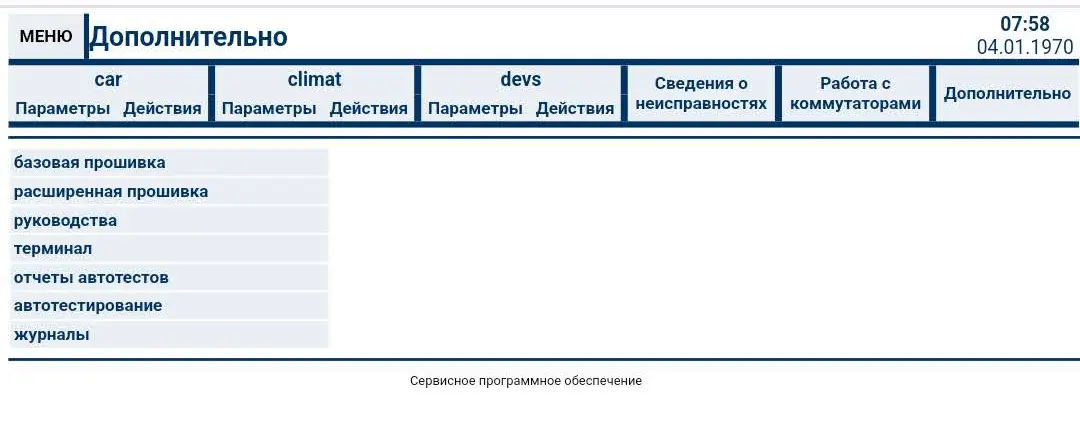
Напоминает обычную панель от роутера, но только от вагона. Ничего интересного, кроме даты в правом верхнем углу, тут нет. Она практически полностью копирует прошлую панель, но в ней можно узнать немного о модулях, кто их и где произвёл.
Читаем документацию дальше...
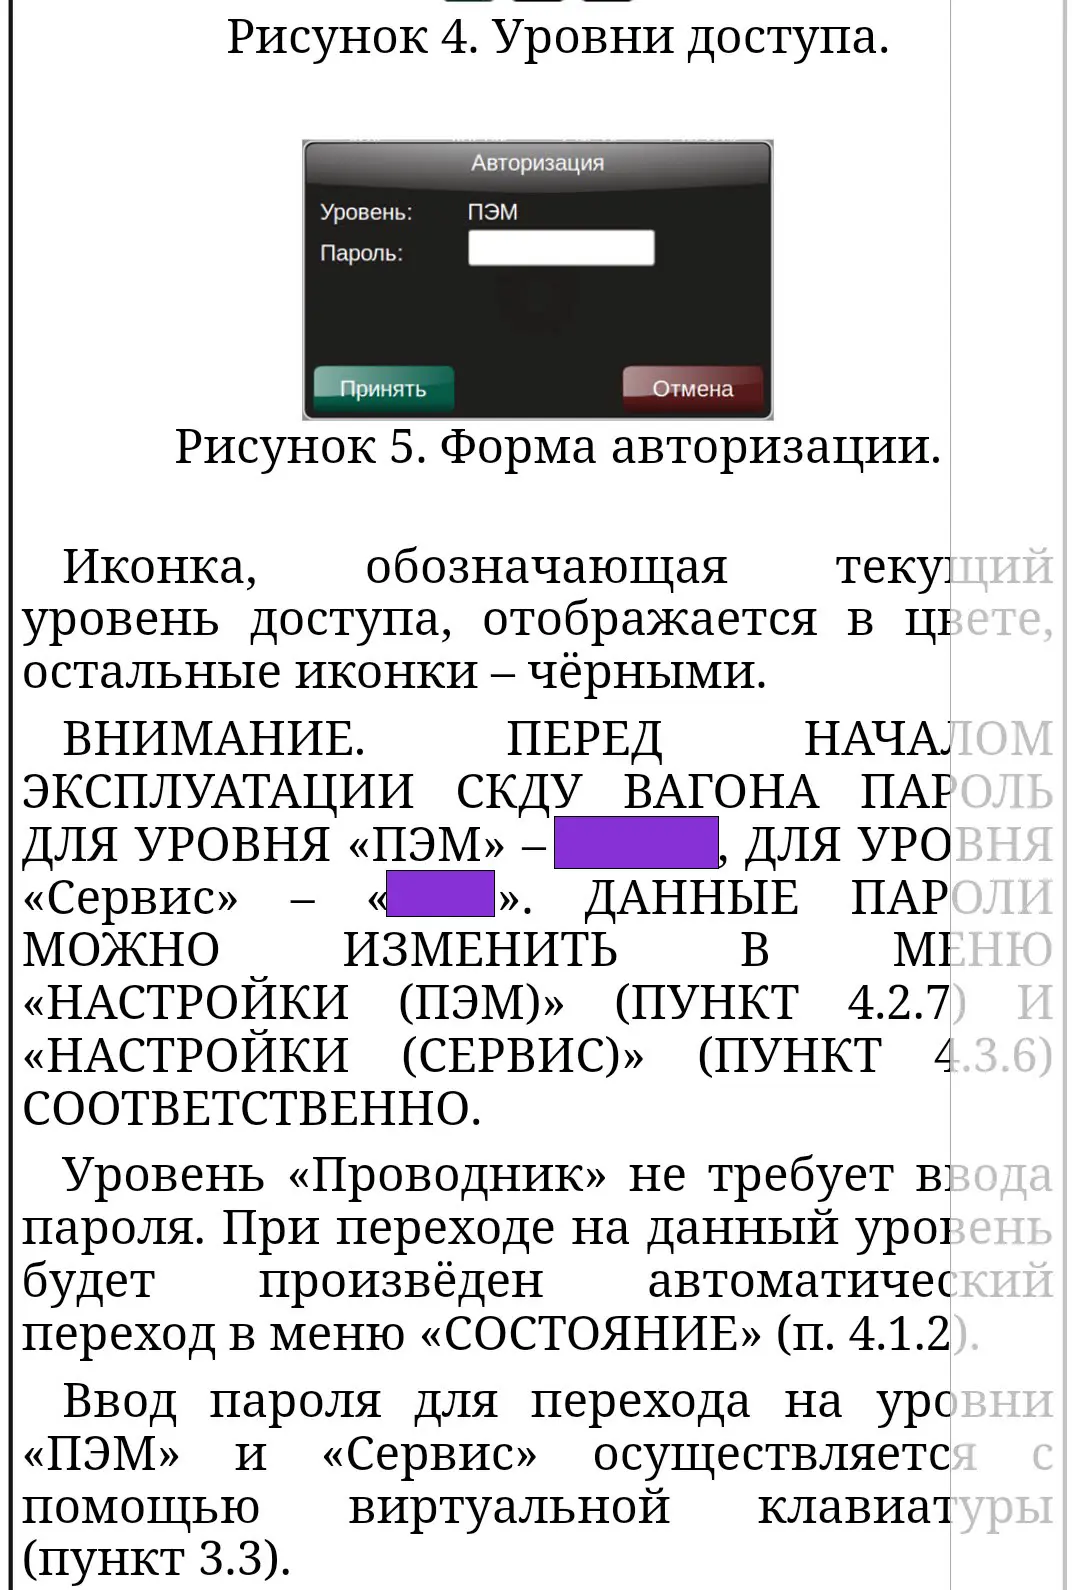
Интересно. Пароли в документации, доступной БЕЗ ПАРОЛЯ. Стандартные пароли от всех уровней доступа. Ну не могли же они такими и остаться?
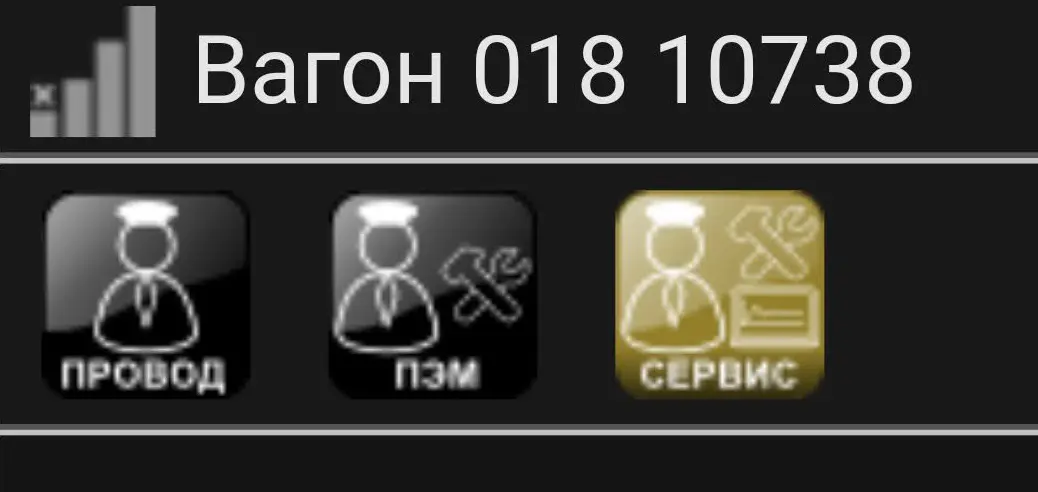
А вот нет, могли... Теперь можно управлять светом и климатом в вагоне, узнать сколько воды есть. Я конечно же не стал ничего делать и вышел от туда. Вроде бы особо опасного нету, но всё равно обидно. Ну почему никто не меняет стандартные пароли? Тем более от панели управления вагоном, хоть там и нет ничего интересного. Вот можно было бы управлять движением поезда)
Адреса и пароли скрыты, но если вам интересно туда залезть, то делается это очень легко.
А всё из-за того, что интернет в поезде не работал)
Билет купил я, телефон мой, обнаружил это я => моё ;)
Сегодня ночью мой роутер взломали. Сменили название сети.
До меня не сразу дошло, что сеть с названием Putin_huilo - это мой роутер.
Отключил, обратился к провайдеру.
По внутренним данным провайдера - порядка 100 взломов в городе, волна атак практически прошла уже, атаки с Украины.
Уважаемые и не очень уважаемые украинцы и хохлы, обращаюсь к вам. Что вы хотели этим сказать, какие эмоции вызвать у меня?
Чтобы после этого я стал вас поддерживать?? Чтобы осудил Владимира Владимировича?
Такое ощущение, будто подростки срут - ни ума, ни фантазии...
